随着远程办公、跨区域协作的普及,企业VPN的对外暴露面持续扩大,仅靠静态账号密码的接入验证机制,已经无法抵御撞库、钓鱼、凭证泄露等常见攻击,VPN多因素认证已经成为等保合规要求下企业内网边界防护的核心配置项。这份运维实操指南围绕VPN多因素认证的核心管理原则展开,从落地前校验、场景适配、全周期管控到误区规避多个维度给出可直接复用的执行标准,帮助企业在不影响正常办公效率的前提下,补齐远程接入环节的安全短板。
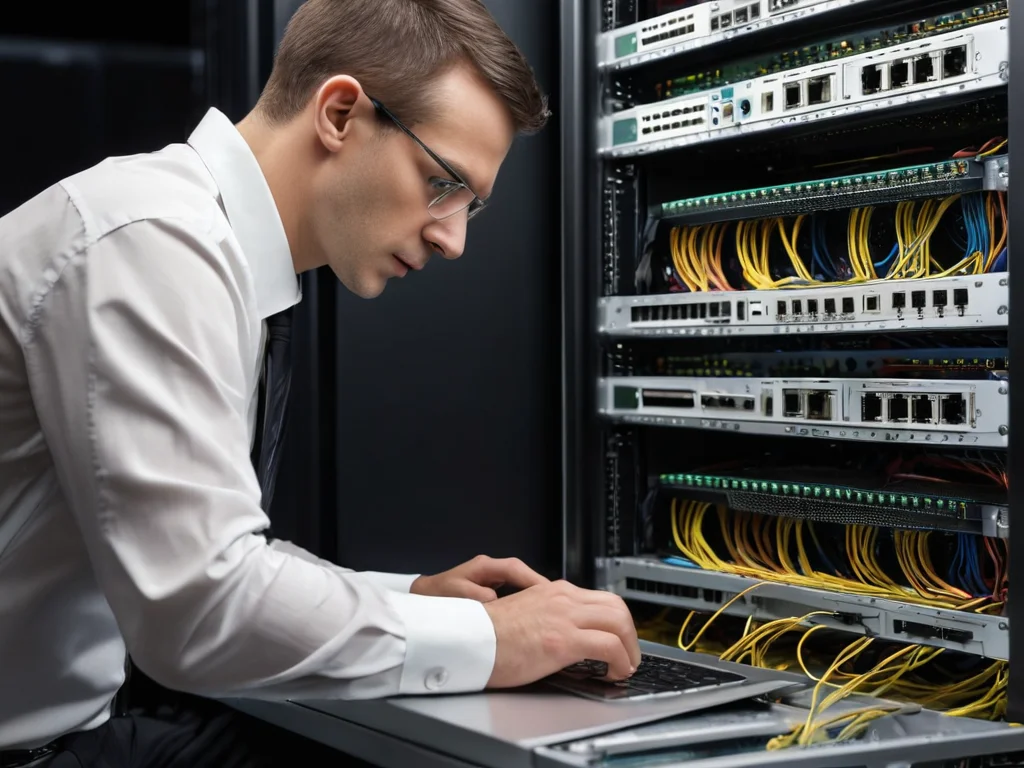
企业运维人员在机房完成VPN多因素认证上线前的设备兼容性校验与配置调试
VPN多因素认证的配置前置校验原则
在正式开启全量VPN多因素认证配置之前,运维团队首先要完成全量接入用户的画像梳理,不能直接给所有角色套用完全一致的认证规则。要先区分正式员工、外包驻场人员、第三方合作方、临时运维账号等不同主体的接入权限范围,对应划定后续认证因子的可选范围,避免后续出现权限和验证等级不匹配的漏洞。
前置校验环节还要提前排查现有VPN网关的固件版本兼容性,不少企业部署年限较长的老旧VPN设备,本身不支持动态令牌、办公软件推送这类轻量认证方式,盲目直接上线配置很容易导致全量远程用户无法正常接入。灰度测试的覆盖范围要包含不同类型的终端设备,除了常规的Windows、macOS办公电脑,还要覆盖员工常用的安卓、iOS移动办公设备,提前排除终端适配导致的接入故障。
认证因子分层适配的落地管理原则
很多企业初期配置VPN多因素认证时容易走入极端误区,要求所有普通员工都必须绑定硬件U盾作为第二验证因子,不仅大幅提升了运维成本,外勤员工丢失硬件令牌之后的补办流程也会严重耽误正常业务推进。正确的管理原则是按接入场景匹配对应等级的认证因子,比如仅需要接入内网OA、免费梯子推荐通知系统的普通员工,用账号密码加企业内部办公APP推送验证的组合就可以满足安全要求。
针对需要接入核心业务数据库、财务结算系统的高权限VPN账号,必须配置三个及以上的独立认证因子,除了基础的账号密码之外,还要叠加硬件动态令牌、人脸活体校验两类验证环节,这类账号发起的所有VPN接入请求,免费梯子推荐都要同步触发后台安全组的人工告警,方便运维人员第一时间确认接入行为是否合规。
落地执行时要严格规避把短信验证码、普通邮箱验证码作为唯一第二认证因子的错误配置,这类验证信息很容易被伪基站劫持、或者通过钓鱼页面诱导用户主动提交,不少已经配置了这类简化版多因素认证的企业,依然出现过VPN凭证被窃取入侵内网的安全事件。
全生命周期的运维管控原则
VPN多因素认证的所有绑定关系不能设置为永久有效,员工岗位调整、离职的流程节点中,必须把解绑所有认证因子、同步注销VPN接入权限作为必走环节。不少运维的常见疏漏是仅在VPN后台删除了用户账号,忘记在第三方认证平台解绑对应账号的关联关系,被已经离职的人员反向利用绕过验证机制接入内网。
日常运维要定期完成VPN接入日志和多因素认证校验日志的联动审计,一旦监测到同一个账号短时间内在差异较大的不同地域,触发多次不同类型的认证请求,系统要直接自动冻结该账号的VPN接入权限,第一时间通知安全运维人员排查是否存在凭证泄露的风险。
运维团队还要定期模拟特殊场景做认证流程的可用性抽检,比如模拟员工手机丢失、无法接收推送验证的场景,测试身份核验后重置认证因子的流程是否合规,不能仅凭用户提交的工牌照片就直接重置绑定信息,必须追加直属部门主管的线上审批确认环节,避免攻击者冒用身份篡改认证配置。
常见配置误区的规避原则
不少企业为了提升员工的远程接入体验,会自定义“信任设备长期免验证”的规则,这类配置的潜在风险很高,如果员工的个人办公设备丢失、或者被植入远控木马,攻击者可以直接绕过VPN多因素认证的校验环节进入内网。正确的管控规则是免验证的有效期设置在合理区间内,而且仅允许企业统一配发的、安装了终端安全管控软件的办公设备开启这类免验证权限。
不要把VPN多因素认证的服务接口直接暴露在无任何防护的公网区域,认证接口本身要叠加防暴力破解的访问策略,梯子软件避免攻击者批量调用认证接口刷取动态令牌资源,导致大量正常用户无法及时收到验证请求,影响日常远程办公的正常开展。
本质上VPN多因素认证的管理原则从来不是设置得越复杂越好,免费梯子推荐而是要贴合企业自身的人员结构、业务接入需求做动态调整,在安全边界和使用便捷性之间找到平衡,才能真正把远程接入环节的潜在风险挡在内网边界之外。